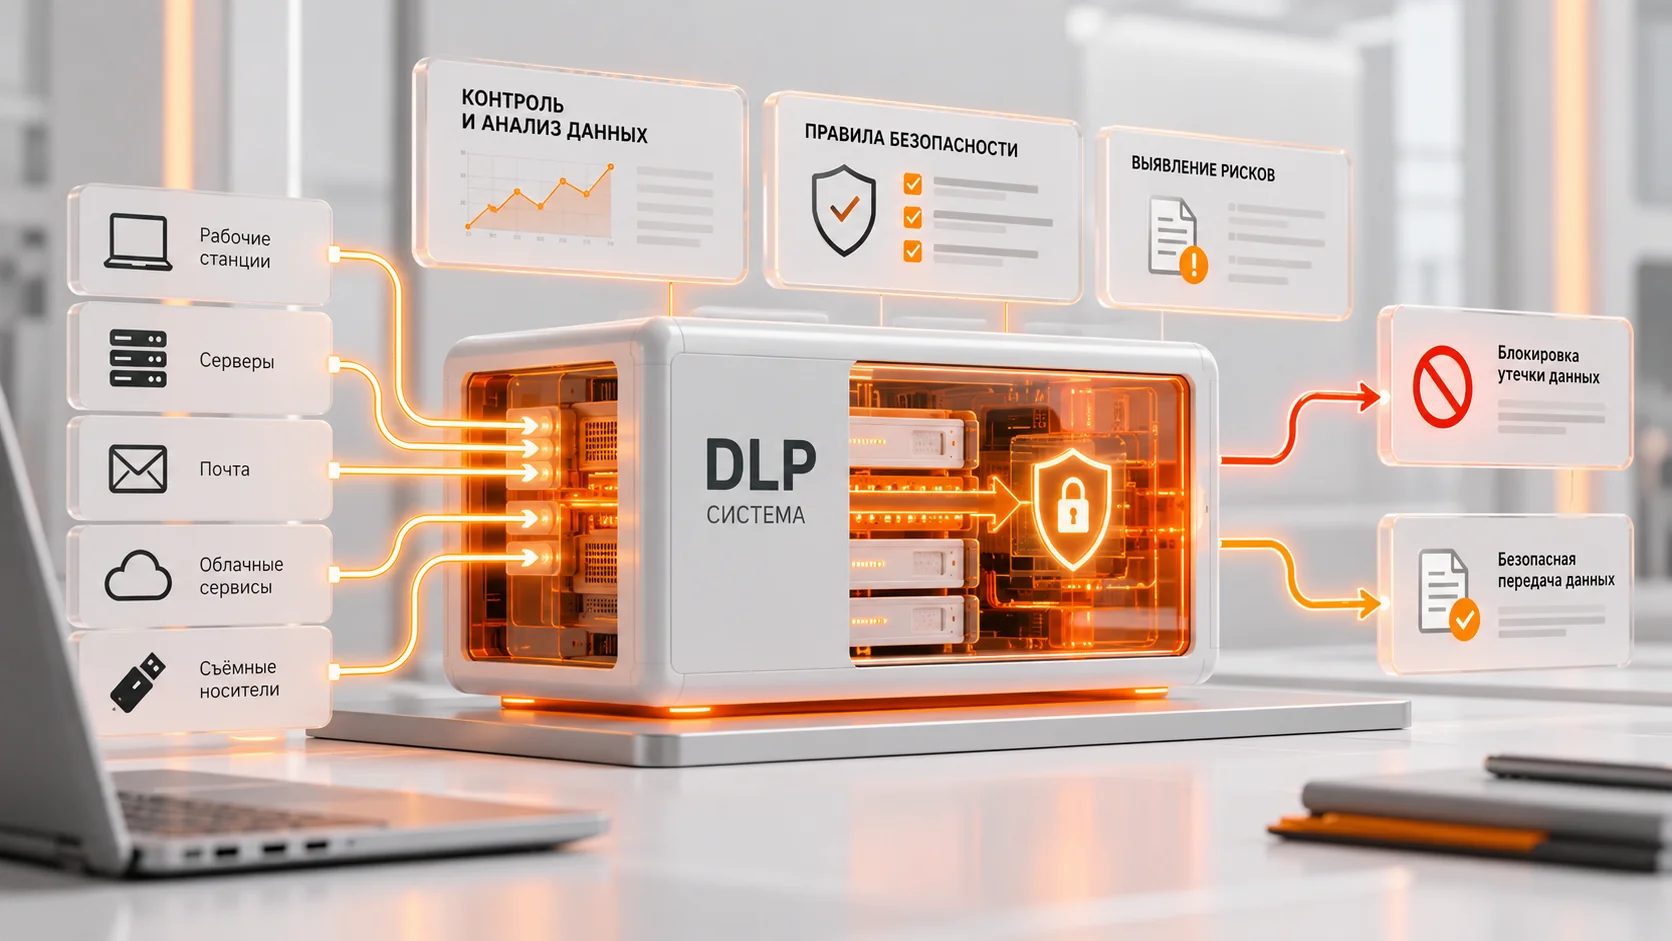
DLP (Data Loss Prevention) — класс средств информационной безопасности (ИБ), который выявляет нарушения правил работы с конфиденциальными данными и предотвращает их несанкционированную передачу.
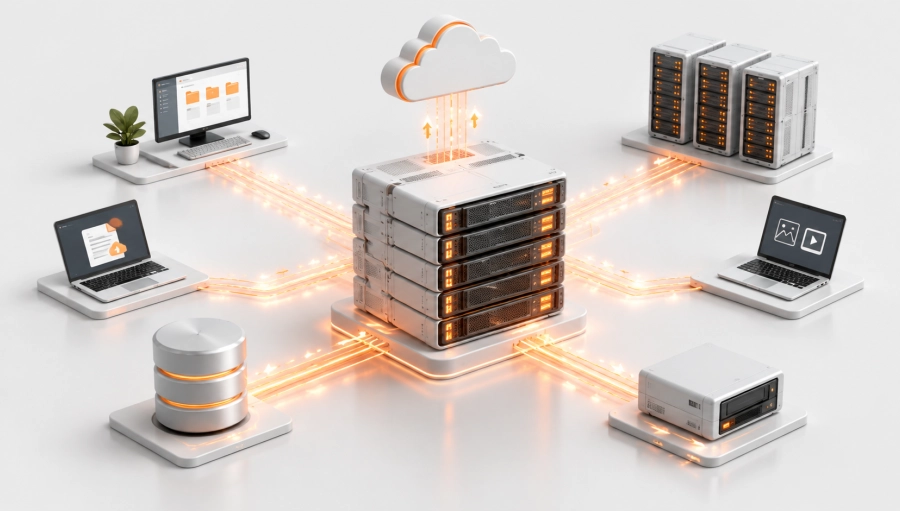
Задачи DLP можно объяснять через три состояния данных:
- Data at rest — данные в хранилищах. Например, документы на файловом сервере или в облачном хранилище.
- Data in motion — данные при передаче. Например, письмо с вложением или загрузка файла в веб-сервис.
- Data in use — данные при использовании. Например, копирование информации на рабочем компьютере или отправка документа на печать.
DLP дополняет другие средства защиты. Антивирус выявляет вредоносные программы, межсетевой экран управляет сетевым обменом, а DLP сосредоточена на правилах использования и передачи данных. В современных продуктах эти функции могут пересекаться.
Зачем нужна DLP-система
Сотрудник может иметь законный доступ к документу, но нарушить правила обращения с ним: отправить файл на личную почту, загрузить в неразрешенное облако или скопировать на внешний носитель. Причиной бывает ошибка, удобство привычного сервиса или умышленное действие.
Представим, что менеджер выгрузил таблицу с 12 000 клиентских записей. По правилам компании такой файл разрешено передавать через корпоративные системы, но запрещено загружать в личное облако. Если соответствующий сценарий поддерживается и настроен, DLP может обнаружить попытку передачи, предупредить сотрудника, остановить операцию или зарегистрировать событие для проверки.
Польза для компании — меньше рискованных передач и больше сведений для расследования: какой пользователь работал с данными, каким способом пытался их передать и какое правило сработало. Набор сохраняемых сведений определяется продуктом и настройками.
Как работает DLP-система: принцип действия
Логика работы DLP включает пять этапов:
- Система получает событие: письмо, загрузку файла в веб-сервис, копирование на USB, печать, перенос в сетевую папку или другую операцию.
- Механизм классификации определяет, содержит ли объект защищаемую информацию.
- Политика учитывает контекст: пользователя, устройство, приложение, адрес назначения, время, тип файла и способ передачи.
- DLP выбирает действие: разрешить, зафиксировать, предупредить, запросить подтверждение или заблокировать.
- Система сохраняет событие для расследования и аудита.
Для поиска чувствительных данных применяют шаблоны, словари, отпечатки документов, метки конфиденциальности и контекстные признаки. Одно совпадение с шаблоном номера карты еще не доказывает наличие платежных данных: дополнительные признаки помогают снизить число ложных срабатываний.
Функции и возможности DLP-систем
Современный DLP-продукт объединяет классификацию данных, контроль почты и веб-трафика, USB и печати, аудит, предупреждения, блокировку и отчеты. Некоторые платформы собирают копии файлов или другие доказательства по инцидентам.
Например, системы предотвращения утечек данных на конечных точках (Endpoint DLP) контролируют копирование на USB и сетевые ресурсы, печать, буфер обмена, Bluetooth и RDP. Для разных операций администратор может выбрать аудит, блокировку с возможностью обоснования или полную блокировку.
Это позволяет строить разные правила для разных подразделений. Например, обычный сотрудник не может скопировать файл с персональными данными на USB, а специалист резервного копирования получает доступ к разрешенному корпоративному носителю.
Варианты DLP-контроля: как выбрать подходящий
DLP-системы классифицируют по месту контроля:
Вид DLP |
Что контролирует |
Главное преимущество |
Кому и когда выбирать |
Network DLP |
Сетевой трафик, корпоративную почту, мессенджеры, веб-сайты и облака на уровне шлюза |
Простота внедрения. Может работать без агентов на конечных устройствах и контролировать трафик в точках выхода |
Нужно быстро закрыть утечки через сеть, а сотрудники работают в основном из офиса |
Endpoint DLP |
Рабочие станции (ПК, ноутбуки), USB-носители, печать на принтерах, буфер обмена, локальные папки. |
Максимальный контроль. Работает, даже если сотрудник отключен от интернета или работает из дома |
Много удаленных сотрудников или есть риск выноса данных на внешних накопителях |
Cloud DLP |
Данные внутри SaaS-сервисов (Google Drive, Microsoft 365, Salesforce) |
Защита вне периметра. Контролирует обмен данными между облаками без привязки к корпоративной сети |
Бизнес-процессы компании завязаны на сторонние облачные сервисы и совместную работу |
Discovery DLP |
Данные на серверах, в БД, СХД и на ПК сотрудников |
Наведение порядка. Находит «забытые» конфиденциальные файлы в открытом доступе |
В качестве первого шага автоматизации, чтобы понять, где находятся корпоративные данные |
Integrated / Enterprise DLP |
Объединяет все каналы (сеть + агенты + облака + Discovery) под управлением единой консоли |
Сквозная безопасность. Единая политика и общая аналитика инцидентов для всей ИТ-инфраструктуры |
Для крупного бизнеса или зрелой ИБ-службы, которой нужна комплексная защита без «слепых зон» |
Компания может комбинировать несколько вариантов. Выбор зависит от того, где проходят критичные данные и какие каналы передачи доступны сотрудникам.
Какие каналы утечки данных контролирует DLP
Набор каналов зависит от продукта и интеграций. Чаще всего DLP контролирует:
- электронную почту и вложения;
- веб-загрузки и формы;
- личные и корпоративные облачные сервисы;
- USB-накопители и другие съемные устройства;
- сетевые папки;
- печать;
- буфер обмена;
- Bluetooth;
- RDP и другие удаленные сценарии;
- корпоративные приложения и мессенджеры при наличии соответствующей интеграции.
Ограничения DLP
DLP охватывает те устройства, источники и операции, которые подключены к системе и поддерживаются продуктом. Личные устройства, неподдерживаемые приложения и каналы вне точек контроля могут оставлять пробелы в защите. Фотографирование экрана личным телефоном обычно находится вне программного контроля DLP.
Шифрованный сетевой обмен требует доступа к содержимому на том этапе, когда они доступны в открытом виде, например после расшифрования на шлюзе или до шифрования на рабочем устройстве. Закрытый архив или неподдерживаемый формат также мешают анализу. Возможность ограничить передачу файла и возможность прочитать его содержимое — разные функции.
Агент на устройстве может применять часть правил без связи с сервером, если это предусмотрено продуктом. Возможности обработки новых файлов, обновления политик и доставки событий в автономном режиме проверяют отдельно.
Кому и когда нужна DLP-система
DLP имеет смысл для организаций, в которых утечка информации способна причинить заметный ущерб. Это может быть банк, клиника, разработчик ПО, промышленное предприятие или небольшая компания с ценной клиентской базой. Размер бизнеса сам по себе не определяет потребность в DLP.
Перед выбором решения:
- Определите данные. Составьте список защищаемой информации и назначьте ее владельцев.
- Опишите движение данных. Установите, где информация хранится, кто с ней работает и какими каналами пользуется.
- Задайте правила и исключения. Разделите разрешенные и запрещенные сценарии, согласуйте порядок реакции на события.
- Проверьте совместимость. Уточните поддержку ОС, версий приложений, браузеров, хранилищ и удаленных рабочих мест.
- Проведите пилот. На контрольных примерах проверьте обнаружение и блокировку нарушений, разрешенные исключения, ложные тревоги, автономную работу и влияние на производительность.
- Оцените эксплуатацию и стоимость. Учитывайте лицензии, внедрение, серверные ресурсы, хранение событий, сопровождение и трудозатраты специалистов.
При оценке пилота смотрите на долю обнаруженных контрольных нарушений, число ошибочных тревог, время обработки инцидентов и влияние на рабочие процессы. Такие показатели помогают понять, насколько решение подходит именно этой компании.
DLP помогает выстроить понятные правила обращения с конфиденциальной информацией и контролировать их выполнение. Практический результат достигается, когда компания знает, какие данные защищает, проверяет реальные сценарии и поддерживает правила в актуальном состоянии.
Если вы планируете внедрение DLP или хотите провести аудит текущих каналов утечки данных, наши эксперты готовы помочь. Мы подберем решение (в том числе из числа проверенных российских альтернатив), которое обеспечит безопасность и масштабируемость без ущерба для бизнес-процессов.